Toutes vos connexions passent par votre fournisseur d'accès à internet, ou par l'opérateur du réseau Wi-Fi que vous utilisez. Il occupe donc une position d'observation unique, distincte de celle des sites et des régies publicitaires : il ne vous suit pas de page en page à l'intérieur d'un site, mais il voit l'ensemble des sites que vous contactez. Cette fiche complète le guide sur les moyens de protéger votre vie privée en ligne en détaillant ce que le chiffrement protège réellement, ce qui reste visible, ce que la loi impose aux opérateurs de conserver, et ce que changent le DNS chiffré, le VPN et Tor.
Ce que protège HTTPS, et ce qu'il laisse passer
Le cadenas de la barre d'adresse signale une connexion HTTPS : le contenu échangé entre votre navigateur et le site est chiffré. Votre opérateur ne voit ni les pages lues, ni les recherches tapées, ni les formulaires remplis, ni l'adresse complète de la page. Comme l'immense majorité du web est désormais servie en HTTPS, c'est une protection considérable, qui n'existait pas il y a quinze ans pour la plupart des sites.
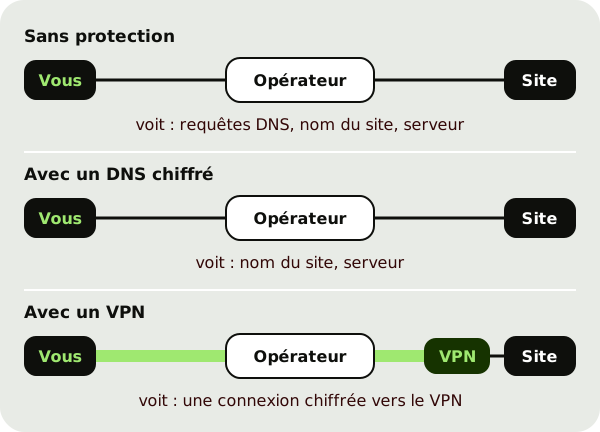
Le chiffrement ne cache pas pour autant tout. L'opérateur voit l'adresse IP du serveur contacté, l'heure de chaque connexion, sa durée et le volume de données échangées. Il voit aussi, dans la plupart des cas, le nom du site, par deux canaux distincts que la suite de cette fiche examine : la requête DNS, et le nom du site annoncé au début de la connexion chiffrée.
| Ce qui circule | Sans protection | Avec DNS chiffré | Avec VPN |
|---|---|---|---|
| Contenu des pages en HTTPS | Invisible | Invisible | Invisible |
| Requêtes DNS | Visibles | Invisibles | Invisibles |
| Nom du site au début de la connexion | Généralement visible | Généralement visible | Invisible |
| Adresse IP du serveur contacté | Visible | Visible | Invisible |
| Horaires et volumes | Visibles | Visibles | Visibles, mais vers le seul serveur du VPN |
Le DNS, l'annuaire qui parle trop
Avant de se connecter à un site, votre appareil doit traduire son nom en adresse IP. Il interroge pour cela un serveur DNS, par défaut celui de votre fournisseur d'accès, configuré automatiquement par votre box. Ces requêtes circulent traditionnellement en clair : l'opérateur, et quiconque observe le réseau local, obtient ainsi la liste des domaines que vous consultez, y compris ceux contactés en arrière-plan par vos applications.
Le DNS chiffré règle ce problème. Deux protocoles coexistent : le DNS sur HTTPS, qui fait passer les requêtes dans une connexion chiffrée ordinaire, et le DNS sur TLS, qui utilise un canal chiffré dédié. Firefox et Chrome proposent le premier dans leurs paramètres de sécurité, sous un intitulé de DNS sécurisé ; Android intègre le second depuis sa version 9, sous le nom de DNS privé ; iPhone et Mac le prennent en charge par des profils de configuration ou des applications dédiées.
Chiffrer le DNS ne fait pas disparaître l'information : cela la déplace. Le serveur DNS que vous choisissez voit désormais toutes vos requêtes à la place de votre opérateur. Choisir un résolveur revient donc, comme pour un VPN, à choisir à qui faire confiance : un service dont la politique de conservation des journaux est publique et courte, idéalement vérifiée par un audit, vaut mieux qu'un service gratuit dont on ignore l'usage qu'il fait de vos requêtes.
Le nom du site, encore visible dans la connexion chiffrée
Même avec un DNS chiffré, le nom du site apparaît en clair au tout début de la plupart des connexions HTTPS. Le navigateur l'annonce au serveur pour que celui-ci présente le bon certificat, une nécessité lorsque plusieurs sites partagent la même adresse IP. Cette indication, appelée SNI, est lisible par tout observateur du réseau.
Une extension du protocole, l'Encrypted Client Hello, chiffre cette annonce. Firefox et Chrome la prennent en charge, mais elle ne fonctionne que si le site lui-même l'a activée, ce qui reste minoritaire en dehors de certains grands hébergeurs. En pratique, il faut considérer que votre opérateur connaît le nom de la plupart des sites que vous ouvrez, même avec un DNS chiffré. Seul un tunnel complet, VPN ou Tor, le lui retire entièrement.
Ce que les opérateurs conservent légalement
En France, les opérateurs ne conservent pas le contenu de vos communications ni l'historique détaillé des pages consultées. Ils conservent en revanche des données de connexion : qui s'est connecté, quand, depuis quelle adresse IP et, pour les mobiles, depuis quelle antenne. Après plusieurs décisions de la Cour de justice de l'Union européenne limitant la conservation généralisée, le Conseil d'État a admis en avril 2021 qu'elle reste possible au nom de la sécurité nationale, compte tenu de la menace. Le dispositif repose depuis sur un décret qui impose une conservation d'un an et qui doit être réexaminé et renouvelé chaque année.
Ces données ne sont accessibles qu'aux autorités, dans un cadre judiciaire ou administratif défini par la loi. Le renseignement dispose en outre de techniques de surveillance encadrées par le code de la sécurité intérieure, sous le contrôle de la Commission nationale de contrôle des techniques de renseignement. Pour un particulier, l'enjeu n'est pas tant cette conservation légale que l'exposition commerciale et technique : ce que l'opérateur voit pourrait être exploité, fuiter ou être observé par un tiers sur le réseau.
Le Wi-Fi public, un cas à part
Sur un réseau Wi-Fi d'hôtel, de gare ou de café, l'opérateur du réseau occupe exactement la place de votre fournisseur d'accès, sans que vous sachiez qui il est ni comment il gère ses journaux. Le risque principal est le faux point d'accès : un appareil qui diffuse un nom de réseau crédible pour attirer les connexions et observer le trafic. HTTPS protège le contenu, mais les requêtes DNS, les noms de sites et les applications mal conçues restent exposés. C'est la situation où un VPN apporte le bénéfice le plus net pour un usage courant.
Ce que change un VPN
Un VPN établit un tunnel chiffré entre votre appareil et un serveur de son fournisseur. Votre opérateur ne voit plus qu'une seule connexion, vers ce serveur, avec ses horaires et son volume. Les sites voient l'adresse IP du serveur, pas la vôtre. Tout ce que votre opérateur voyait est désormais visible du fournisseur du VPN : la confiance est déplacée, pas supprimée.
D'où les critères qui comptent réellement pour en choisir un :
- la juridiction où il est établi, qui détermine ce qu'une autorité peut l'obliger à conserver ou à livrer ;
- une politique de non-conservation des journaux vérifiée par un audit indépendant, et pas seulement affirmée ;
- un modèle économique clair, un service gratuit devant se financer autrement que par l'abonnement ;
- des protocoles éprouvés et ouverts, comme WireGuard ou OpenVPN ;
- une protection contre les fuites, qui empêche les requêtes DNS ou le trafic IPv6 de contourner le tunnel, et un coupe-circuit qui bloque le trafic si la connexion au VPN tombe.
Un VPN ne fait rien contre les cookies, contre l'empreinte du navigateur ni contre les comptes auxquels vous êtes connecté. Il complète les réglages du navigateur, il ne les remplace pas.
Tor, l'option de la séparation
Le réseau Tor fait passer le trafic par trois relais successifs, exploités par des bénévoles. Le premier connaît votre adresse IP mais pas votre destination ; le dernier connaît la destination mais pas votre adresse. Aucun relais ne détient seul les deux informations, ce qui le distingue d'un VPN, dont le fournisseur les détient toutes. Votre opérateur voit seulement que vous utilisez Tor. Le prix est la lenteur, et certains sites bloquent ou compliquent l'accès depuis les relais de sortie. Pour la plupart des usages quotidiens, un DNS chiffré, complété par un VPN sur les réseaux que vous ne contrôlez pas, offre un meilleur compromis.
À retenir
Votre opérateur ne voit pas le contenu chiffré, mais il connaît les sites que vous ouvrez, par le DNS et par le nom annoncé en début de connexion. Le DNS chiffré lui retire la liste de vos requêtes, le VPN lui retire tout le reste en confiant cette visibilité à un autre acteur. Sur un Wi-Fi public, les deux s'imposent.